- トップ
- 企業・教材・サービス
- トレンドマイクロ、日本と海外の脅威動向を分析「2023年 年間サイバーセキュリティレポート」を公開
2024年4月11日
トレンドマイクロ、日本と海外の脅威動向を分析「2023年 年間サイバーセキュリティレポート」を公開

トレンドマイクロは9日、日本国内と海外における最新の脅威動向を分析した報告書「2023年 年間サイバーセキュリティレポート」を公開した。
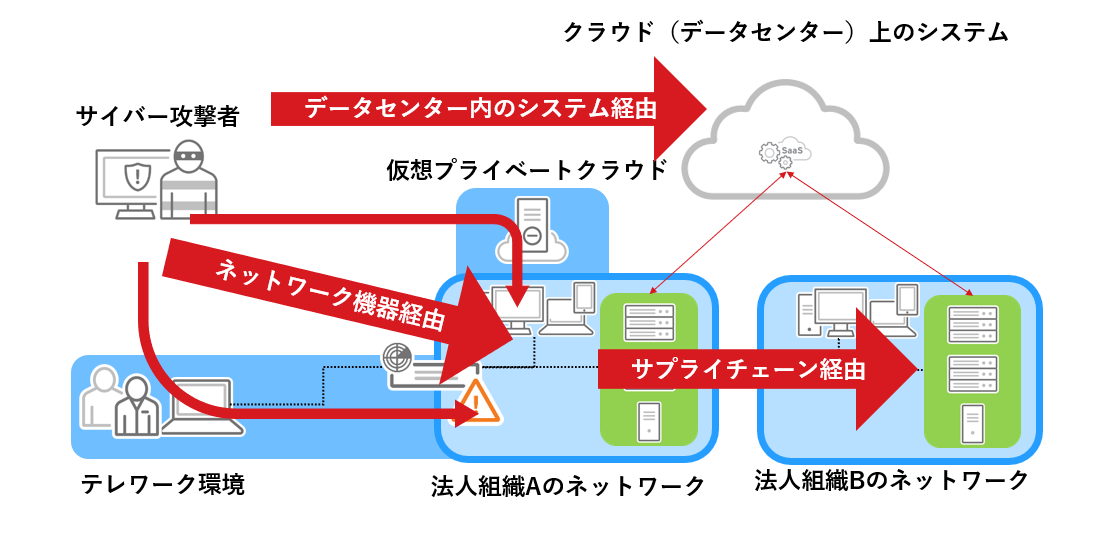
図1:国内で発生したランサムウェア被害におけるアタックサーフェスの拡大を示す概念図
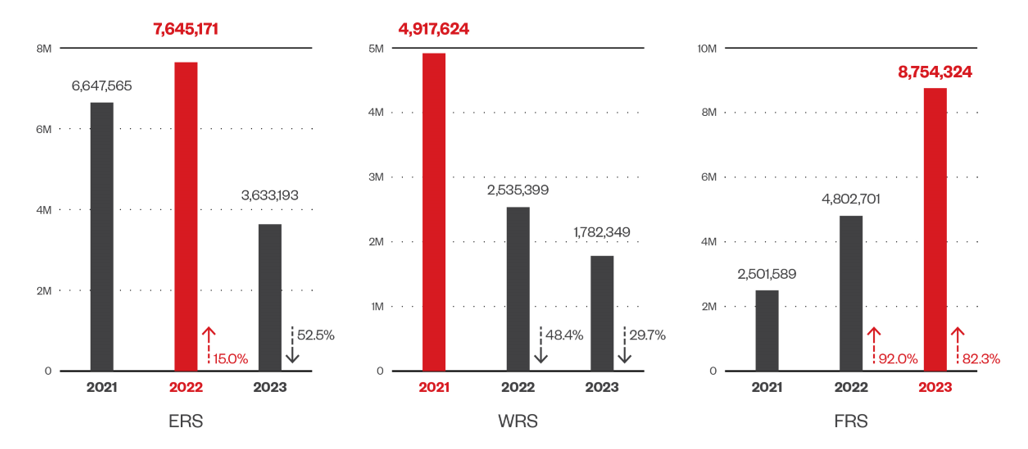
図2:ランサムウェア検出レイヤー別検出数推移(全世界)
それによると、事業停止を招くランサムウェア攻撃の被害は継続的に拡大しているという。2023年に国内法人が公表したランサムウェア被害は70件となり、過去5年で最多の被害件数となった。
攻撃の侵入起点や経路となるアタックサーフェス(攻撃対象領域)は、2021年はVPNの脆弱性を悪用したネットワーク経由での侵入、2022年はサプライチェーンの弱点を悪用した他組織経由での侵入、そして2023年はクラウド上のデータセンター内のシステム経由での侵入など、年々拡大している。
ランサムウェア攻撃は、メールやWebでの検出、また侵入後のファイルでの検出、主に3つのレイヤーで検出される。2021年から2023年の各レイヤー別の検出数を比較すると、メール(ERS)とWeb(WRS)は減少傾向が見られるが、ファイル(FRS)は増加が続いている。
これは、不特定多数を狙うばらまき型で使われていたメール経由、Web経由の侵入から、主に標的型攻撃で用いられる直接侵入の手法へ攻撃手口が移行していることを示唆している。2021年以降、国内で被害が報告されているVPNの脆弱性を悪用するネットワーク経由やサプライチェーンの弱点を悪用した他組織経由、クラウド上のデータセンター内のシステム経由という初期侵入段階の検出を回避する攻撃が顕著。
侵入される要因として、組織が自社のネットワーク機器やデータセンター内のシステム、サプライチェーンの繋がりを侵入の弱点として認識していないことや脆弱性を放置していることがあげられる。
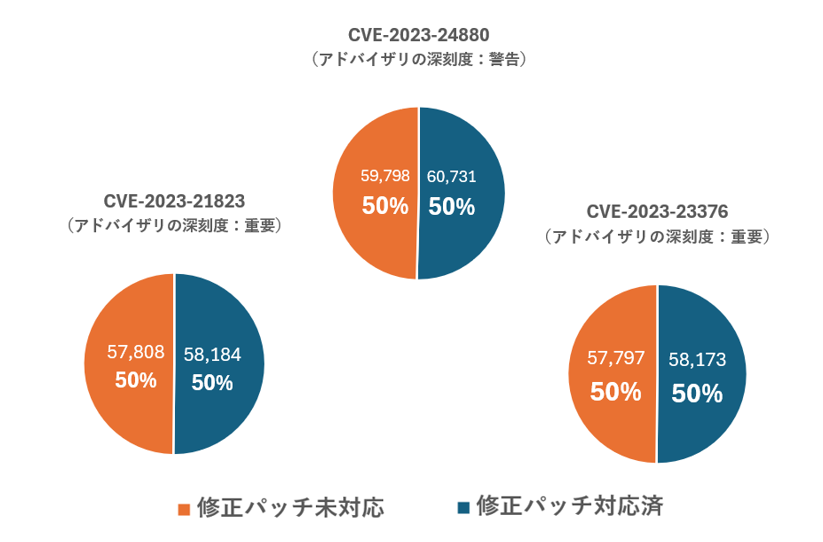
図3:脆弱性の顧客件数別トップ3
(修正プログラム適用済および未対応の比較)
トレンドマイクロが運営する脆弱性発見コミュニティ「Zero Day Initiative:ゼロデイイニシアティブ(以下、ZDI)」が、2023年に公開した脆弱性のアドバイザリは過去最多の1913件となった。2023年に公開した脆弱性のうち、影響を受ける顧客数が最も多い脆弱性のトップ3において、修正プログラムの適用状況を調べたところ、約半数の法人組織が修正プログラム未対応である実態が明らかになった。
サイバー攻撃者は、攻撃可能な脆弱性を見つけると攻撃を試みるため、組織が脆弱性を残存させた場合に攻撃される可能性を高める。仮想パッチ(IPS)を用いて暫時的に脆弱性を悪用する攻撃を防ぐとともに、抜本的な対策である修正プログラムの適用を行うことが重要だという。
「2023年 年間サイバーセキュリティレポート」全文(申込)
関連URL
最新ニュース
- 総務省、「“わかる・使える”統計解析プログラミング」の受講者の募集開始(2026年11月11日)
- 山梨県中央市、JAETの学校情報化認定制度で「学校情報化先進地域」の認定(2026年11月11日)
- 小学生の保護者の7割以上が、学校で子どもが「紙の本」に触れる時間を増やしてほしい=新興出版社啓林館調べ=(2026年11月11日)
- 近畿大学、理工系大学院生向け海外バーチャル留学「世界がキャンパス」開催(2026年11月11日)
- 日本CTO協会、新卒エンジニアを育てる「新卒エンジニア合同研修」参加申込の受付開始(2026年11月11日)
- ブレインアカデミー、大学生・院生対象「私立学校就活の基本講座」開催(2026年11月11日)
- 高校教員向け、「海外大学進学と国内大学の併願戦略」19日オンライン開催(2026年11月11日)
- 豊橋市、「理科って将来何の役に立つの?」その疑問を解決するイベント 27日開催(2026年11月11日)
- 明治大学ビジネススクールが、MBAオンラインオープンキャンパスを開催(2026年11月11日)
- VISH、園長も先生も園づくりを語り合う「ホンマなんコミュニティ Vol.7」12月10日開催(2026年11月11日)