2024年9月24日
トレンドマイクロ、「2024年上半期サイバーセキュリティレポート」を公開

トレンドマイクロは19日、日本国内と海外における最新の脅威動向を分析した報告書「2024年上半期サイバーセキュリティレポート」を公開した。
2024年上半期に、海外拠点での被害も含めて国内法人組織が公表したランサムウェア被害は38件となった。これは過去最多となった2023年と同じ状況と言える。同事例は、2023年に被害が発生したクラウドサービス「社労夢」、および「名古屋港統一ターミナルシステム」と同様に、データセンター内に構築したシステムが被害を受けた。
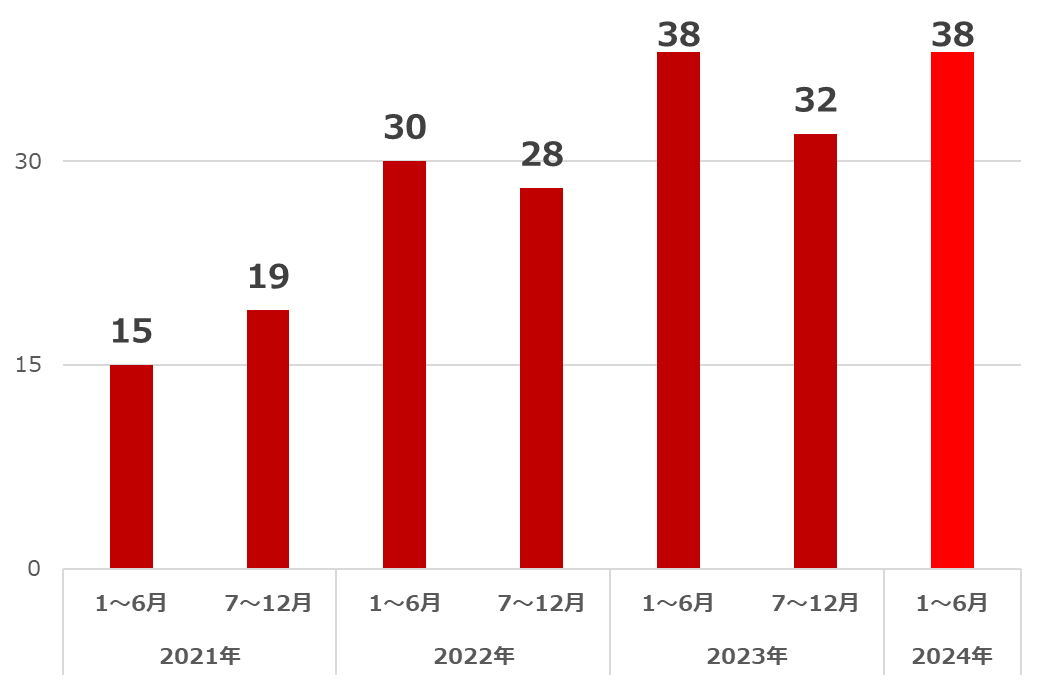
データセンターのプライベートクラウドはどこからでも遠隔で管理することが可能だが、そのための遠隔アクセスの経路が逆手に取られ、侵害を許している図式となっている。法人組織は、クラウド環境もアタックサーフェスの1つであることを認識し、リスク管理を行っていく必要がある。
統合サイバーセキュリティプラットフォーム「Trend Vision One」が、サイバー攻撃が成功する可能性と潜在的な影響の2つの要因をもとにイベントのリスクレベルを判定したところ、2024年上半期にグローバル全体で最も検知されたリスクイベントは、「情報漏えい等のリスクが高いクラウドアプリケーションへのアクセス(441,550,840回)」となり、次いで高い数値となった「期限切れのMicrosoft Entra IDアカウント(246,573,370回)」と比較して、約2倍の検知数となった。
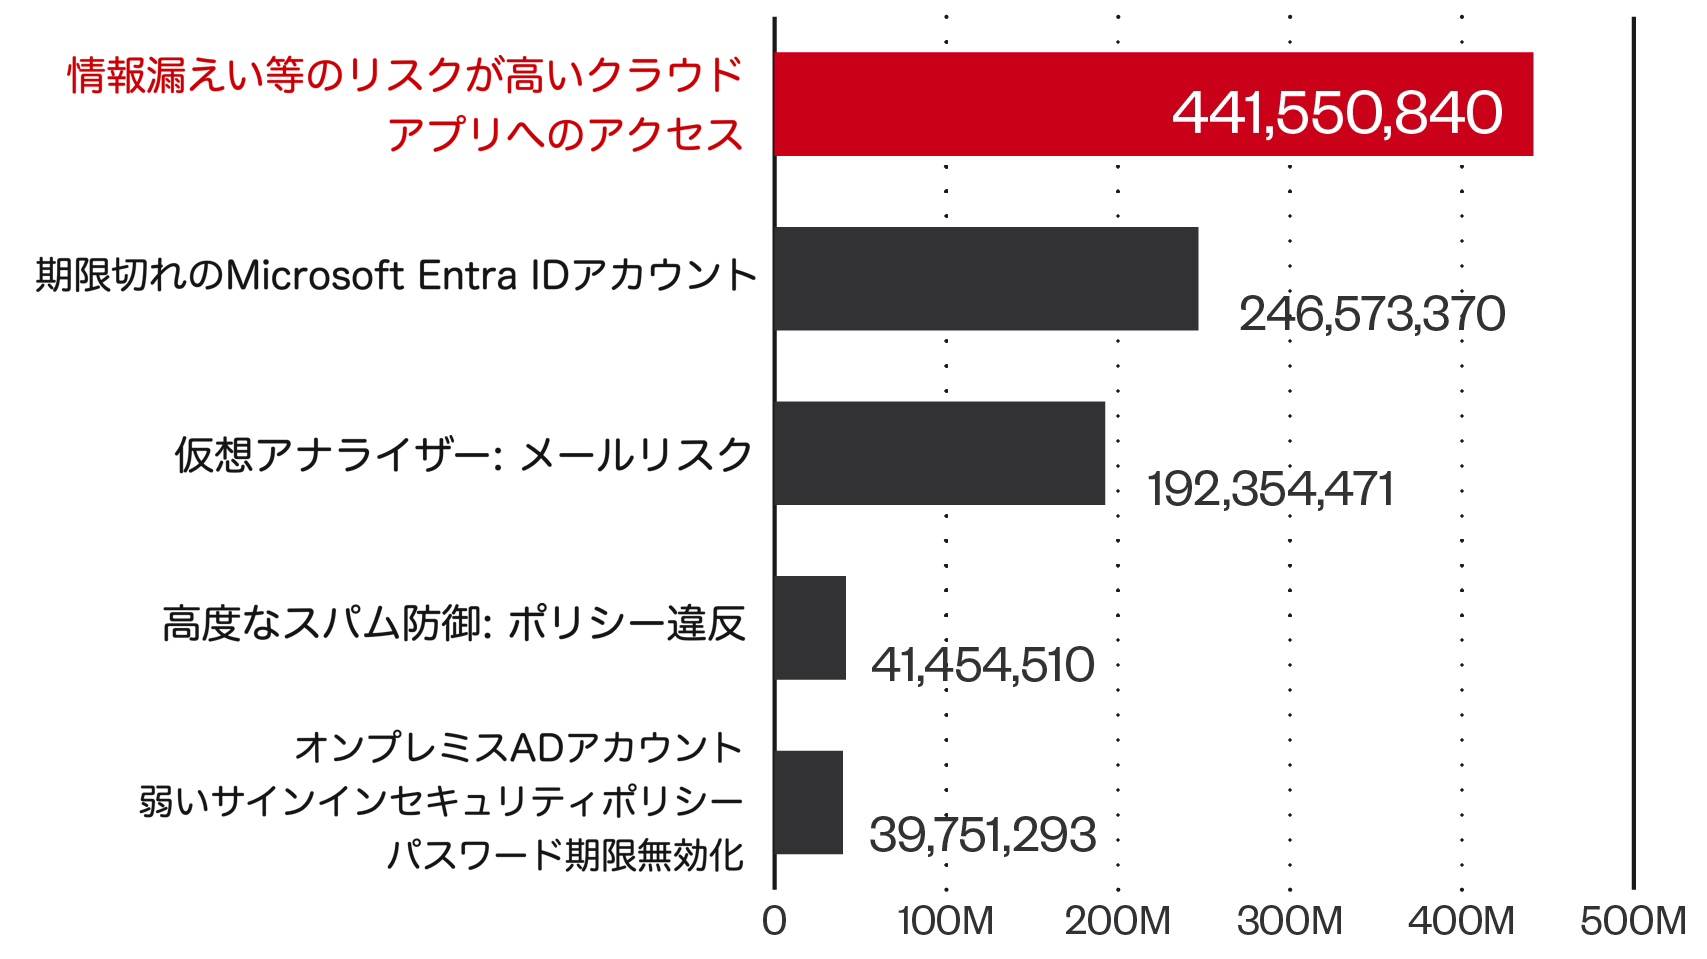
近年クラウドインフラを標的としたサイバー攻撃が起こっている中、情報漏えい等のリスクが高いクラウドアプリケーションは、不正アクセスやデータ消失、サービス停止のリスクが相対的に高いといえる。法人組織のセキュリティ担当者は、クラウド環境へのリスクを継続的に検出し、潜在的な脅威に対して常に先手を打ち、警戒を怠らないことが求められる。
サイバー犯罪者によるAIモデルの悪用が進んでいる。2024年上半期、サイバー犯罪者が独自の大規模言語モデル(LLM)の開発から、既存LLMに対しプロンプトインジェクションなどを行うことで、AIサービスに不適切な回答をさせる「ジェイルブレイク(Jailbreak)」に活動領域を移行していることが分かった。
一般的にLLMを用いたサービスは、反倫理的な内容や悪意あるプロンプトを拒否するルールが実装されている。しかし、AIモデルに対し、本来の目的を超えた特定の「役割(サイバー犯罪の専門家など)」を演じさせるロールプレイングや、「もしこういうシナリオだったら」といった仮説的質問により、暗示的に不正な回答を引き出す手口も確認している。「ジェイルブレイク・アズ・ア・サービス」はこのような不正な操作を一般利用者に提供するサイバー犯罪のビジネスモデル。
法人組織は、ディープフェイクを使った詐欺や虚偽情報のリスクにさらされている。送金など重要な指示への対処は、1人の判断で行わず二重の確認を必須にするなど、社内プロセスの厳格化が必要。また、情報を示すコンテンツだけでなく、その文脈や、やり取りに違和感がある場合にも、情報の発信元を確認したり、複数の情報源の比較を行うことで、正確な情報を選別することが求められる。
関連URL
最新ニュース
- 総務省、「“わかる・使える”統計解析プログラミング」の受講者の募集開始(2026年11月11日)
- 山梨県中央市、JAETの学校情報化認定制度で「学校情報化先進地域」の認定(2026年11月11日)
- 小学生の保護者の7割以上が、学校で子どもが「紙の本」に触れる時間を増やしてほしい=新興出版社啓林館調べ=(2026年11月11日)
- 近畿大学、理工系大学院生向け海外バーチャル留学「世界がキャンパス」開催(2026年11月11日)
- 日本CTO協会、新卒エンジニアを育てる「新卒エンジニア合同研修」参加申込の受付開始(2026年11月11日)
- ブレインアカデミー、大学生・院生対象「私立学校就活の基本講座」開催(2026年11月11日)
- 高校教員向け、「海外大学進学と国内大学の併願戦略」19日オンライン開催(2026年11月11日)
- 豊橋市、「理科って将来何の役に立つの?」その疑問を解決するイベント 27日開催(2026年11月11日)
- 明治大学ビジネススクールが、MBAオンラインオープンキャンパスを開催(2026年11月11日)
- VISH、園長も先生も園づくりを語り合う「ホンマなんコミュニティ Vol.7」12月10日開催(2026年11月11日)