2022年2月28日
デジタルアーツ、過去3年間の国内セキュリティインシデント最多は「不正アクセス」

デジタルアーツは、過去3年分の国内セキュリティインシデントを集計したセキュリティレポートを公開した。
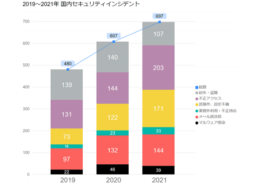 同社は、2019年から2021年の国内組織における情報漏洩等にかかるセキュリティインシデントを、対象組織による公開報告書とマスメディアによる報道資料をもとに独自に集計した。
それによると、2021年の国内セキュリティインシデントは697件と、前年の607件を上回っており、最多は「不正アクセス」の203件、次いで「誤操作、設定不備」によるインシデントが171件だった。
2021年の「不正アクセス」の例としては、プロジェクト情報共有ツールへの不正アクセスにより、政府機関など約130の組織に影響を与えたものがあったという。他にも、ECサイトの運営・委託組織が被害に遭い、多数の委託元が影響を受けたといったものもあった。
「不正アクセス」のうち2021年のインシデントにおいて何が原因となっていたのか分類した結果、「不正アクセス」インシデントは「脆弱性」が48%とおよそ半数を占めていることがわかった。この中で特に被害が多かった組織は、ECサイト(通販サイト)を運営している組織だった。
また、「ランサムウェア」によるインシデントは2021年に急増し、「マルウェア感染」インシデントは39件のうち、32件と大半を占める結果となった。
2021年10月には徳島県の町立病院がランサムウェアに感染し、電子カルテが使用不能となり新規患者や救急搬送の受け入れを停止するなど、生命にもかかわる非常にショッキングなインシデントも発生した。感染したランサムウェアは「LockBit 2.0」だといわれている。データを盗みかつ暗号化し、金銭を支払わなければ盗み出したデータを公開するという「二重脅迫型のランサムウェア」。被害を受けた同病院では、犯人との交渉はしないことを決断し支払いを拒否。
ただし、新システムの構築費用や、被害を受けた後の患者や職員のケア、様々な事務処理対応などかかったコストは少なくない。ランサムウェアの侵入経路ははっきりと公開されていないが、メディアからの取材に対し同病院は、遠隔保守用の通信回線から不正アクセスされた能性がある旨を述べているという。
また、2022年1月に情報処理推進機構(IPA)が公開した情報セキュリティ10大脅威 2022では、「ランサムウェアによる被害」が昨年と同様に組織部門1位に選出された。今年も引き続き警戒すべき脅威といえるとしている。
関連URL
最新ニュース
- 総務省、「“わかる・使える”統計解析プログラミング」の受講者の募集開始(2026年11月11日)
- 山梨県中央市、JAETの学校情報化認定制度で「学校情報化先進地域」の認定(2026年11月11日)
- 小学生の保護者の7割以上が、学校で子どもが「紙の本」に触れる時間を増やしてほしい=新興出版社啓林館調べ=(2026年11月11日)
- 近畿大学、理工系大学院生向け海外バーチャル留学「世界がキャンパス」開催(2026年11月11日)
- 日本CTO協会、新卒エンジニアを育てる「新卒エンジニア合同研修」参加申込の受付開始(2026年11月11日)
- ブレインアカデミー、大学生・院生対象「私立学校就活の基本講座」開催(2026年11月11日)
- 高校教員向け、「海外大学進学と国内大学の併願戦略」19日オンライン開催(2026年11月11日)
- 豊橋市、「理科って将来何の役に立つの?」その疑問を解決するイベント 27日開催(2026年11月11日)
- 明治大学ビジネススクールが、MBAオンラインオープンキャンパスを開催(2026年11月11日)
- VISH、園長も先生も園づくりを語り合う「ホンマなんコミュニティ Vol.7」12月10日開催(2026年11月11日)